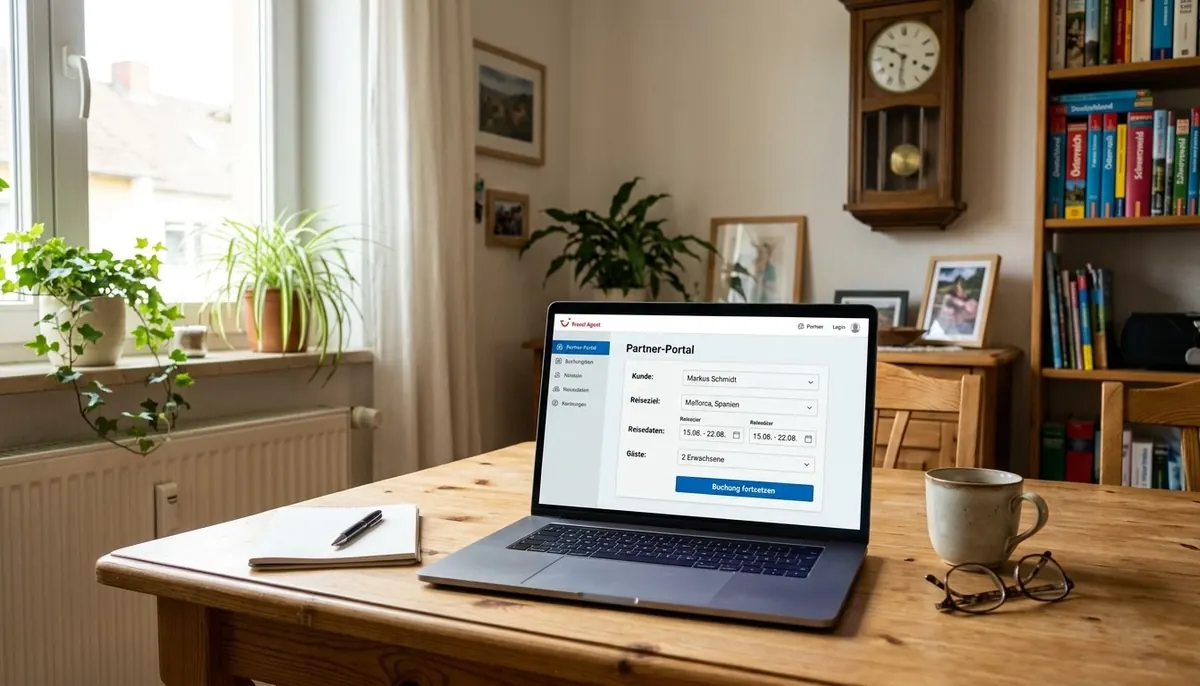
WebMCP kann Buchungs- und Anfrageabläufe als strukturierte Werkzeuge für Browser-Agenten zugänglich machen, ohne die normale Bedienoberfläche zu ersetzen. Human-in-the-loop bezeichnet einen Ablauf, bei dem ein Mensch einen vorbereiteten Schritt prüft und eine folgenreiche Aktion selbst freigibt.
Für Unternehmen kann das wiederkehrende mehrstufige Aufgaben vereinfachen, bei denen ein Agent Informationen zusammenträgt und Eingaben vorbereitet. Sie behalten den gewohnten Weg über die Website und entscheiden, wann zusätzliche Funktionen sinnvoll sind.
Das Wichtigste auf einen Blick
- WebMCP macht strukturierte Website-Werkzeuge für Browser-Agenten zugänglich.
- Die normale Bedienoberfläche bleibt für Menschen nutzbar.
- Ein Mensch prüft vorbereitete Angaben vor einer folgenreichen Aktion.
- Ein Pilot sollte einen klaren, wiederkehrenden Ablauf betreffen.
- Die Technik ist vor allem dann interessant, wenn eine Website wiederkehrende Aufgaben mit mehreren klaren Schritten anbietet.
Warum Agenten klare Website-Strukturen brauchen
Ein Agent muss bei einer unklar beschrifteten Schaltfläche erst erschließen, was sie auslöst. „Weiter“ kann etwa eine Suche starten, ein Formular speichern oder eine Bestellung absenden.
Browser-Agenten erschließen Websites über Screenshots, das DOM und den Accessibility Tree. Eine klare semantische Struktur macht die Bedeutung wichtiger Elemente besser erkennbar. Das DOM beschreibt den Aufbau einer Seite; ein Screenshot zeigt ihre sichtbare Darstellung.
Der Accessibility Tree ist eine strukturierte Browserbeschreibung von Inhalten und Bedienelementen. Er macht deren Bedeutung für assistive Technologien zugänglich. Ein Agent kann damit erkennen, dass eine Schaltfläche eine Suche startet, statt allein ihre Form oder Position zu deuten.
Prüfen Sie, ob die Bedeutung einer wichtigen Aktion auch ohne Farbe, Position oder Hover-Effekt erkennbar bleibt.
Eine gut strukturierte Website unterstützt Menschen, Screenreader und Agenten zugleich. Aussagekräftige Elementnamen erleichtern die Bedienung, auch wenn jemand die Seite vergrößert oder mit einer Tastatur navigiert. Für den Agenten sinkt zugleich die Zahl der Annahmen, die er aus dem Aussehen ableiten muss.
Auch eine verständliche Seitenreihenfolge hilft: Eine Überschrift sollte den folgenden Inhalt beschreiben, und eine Aktion sollte zu ihrem sichtbaren Ergebnis passen. Prüfen Sie zentrale Bedienelemente deshalb nicht nur im Design, sondern auch anhand ihrer zugänglichen Namen und Rollen.
Ein WebMCP-Werkzeug wird für einen Agenten erst verfügbar, wenn dieser die betreffende Website aufgerufen hat. Direkt im Browserkontext kann die Website ihre Werkzeuge für die aktuelle Seite bereitstellen.
WebMCP ist kein Verzeichnis, das passende Websites automatisch findet. Ein Agent muss eine Website zunächst öffnen; erst dort kann er deren verfügbare Funktionen entdecken. Die Werkzeuge gehören zum Kontext der aufgerufenen Website und ersetzen keine Suche nach einem Anbieter.
Chrome führt WebMCP ab Chrome 149 als Origin Trial ein. Ein Origin Trial ist eine zeitlich begrenzte Möglichkeit, eine neue Funktion in einem Browser zu erproben. Für lokale Tests lässt sie sich in Chrome über chrome://flags/#enable-webmcp-testing aktivieren.
Die W3C Web Machine Learning Community Group führt WebMCP als Draft Community Group Report. Das beschreibt einen Entwurfsstand, keine fertige browserübergreifende Standardisierung. Website-Betreiber sollten bei einem Projekt deshalb mit dem konkret verfügbaren Browser und Agenten planen.
Ein solcher Versuch kann zeigen, ob strukturierte Werkzeuge einen klaren Website-Ablauf unterstützen. Die vorhandene Bedienoberfläche bleibt dabei wichtig, denn Nutzer können auch ohne Agent über die Seite arbeiten. Behandeln Sie einen Origin Trial als Grundlage für einen begrenzten Prototyp, nicht als Zusage browserübergreifender Verfügbarkeit.
Deklarative Formulare und imperative JavaScript-Tools im Vergleich
Bei einem klar strukturierten Kontakt- oder Buchungsformular reicht oft eine deklarative Beschreibung, während dynamische Abläufe JavaScript benötigen. Der passende Weg hängt davon ab, wie viel Logik das bestehende Formular bereits enthält.
Eine Annotation beschreibt ein vorhandenes HTML-Formular, sie ersetzt aber weder dessen fachliche Regeln noch die Verarbeitung. Die genaue API kann sich während der Entwicklung von WebMCP ändern.
Deklarative API für vorhandene HTML-Formulare
Die deklarative API ergänzt ein vorhandenes Formular um beschreibende Attribute. toolname gibt dem Werkzeug einen Namen, tooldescription erklärt seinen Zweck und toolparamdescription beschreibt einzelne Eingaben. So kann ein Agent besser einordnen, welche Daten das Formular erwartet.
JSON-Schemas können strukturierte Eingaben und erwartete Ausgaben beschreiben. Ein Schema legt damit den Aufrufvertrag fest: Es benennt zulässige Felder und deren Form. Die Website muss weiterhin selbst prüfen, ob die Angaben fachlich passen und welche Verarbeitung folgt.
Imperative API für dynamische Abläufe
Die imperative API registriert Werkzeuge über document.modelContext.registerTool(...). Sie eignet sich, wenn ein Ablauf JavaScript-Logik benötigt, etwa für dynamische Abhängigkeiten zwischen Feldern oder eine bestehende Anwendungsfunktion. Die Registrierung sollte mit denselben Regeln arbeiten wie die normale Bedienoberfläche.
Die folgende Übersicht zeigt, wie sich der Aufwand und der Fallback unterscheiden. Ein bestehendes Formular kann ohne Annotation weiterhin wie gewohnt funktionieren, bietet dem Agenten aber keine eigens beschriebene Aktion.
| Weg | Beschreibung | Geeignet für | Fallback |
|---|---|---|---|
| HTML ohne Annotation | Normales Formular ohne WebMCP-Beschreibung | Manuelle Eingabe durch Nutzer | Formular wie gewohnt verwenden |
| Deklarative API | Attribute beschreiben Formular und Eingaben | Klares, vorhandenes Formular | HTML-Formular bleibt nutzbar |
| Imperative API | JavaScript registriert ein Werkzeug | Dynamische Anwendungslogik | Normale Oberfläche bereitstellen |
Beschreiben Sie für jedes Werkzeug auch, wie ein erfolgreicher und ein fehlgeschlagener Aufruf zurückgemeldet wird.
Welche Buchungsaktionen eignen sich für einen Pilot?
Eine Verfügbarkeitsabfrage ist meist ein besser abgegrenzter Einstieg als ein Werkzeug, das eine vollständige Buchung ausführt. Lesende und vorbereitende Aktionen lassen sich leichter von einem verbindlichen Geschäftsvorgang trennen.
Chrome nennt Support, Reisebuchungen und E-Commerce als mögliche Einsatzfelder. Auf einer Website kann ein Agent zum Beispiel eine Verfügbarkeit lesen oder Suchfilter setzen. Je direkter eine Aktion den Zustand oder einen Geschäftsvorgang verändert, desto enger sollte ihr Pilotumfang sein.
Lesende Werkzeuge und vorbereitende Aufrufe
Eine Verfügbarkeitsabfrage liest Ergebnisse, ohne selbst eine Buchung auszulösen. Ein Werkzeug zum Setzen von Suchfiltern verändert die sichtbare Suche, aber noch nicht den Geschäftsvorgang. Auch ein Formular, das Angaben vorbereitet, bleibt ein vorbereitender Schritt, solange es nicht abgesendet wird.
Schreibende Aktionen mit klarer Freigabegrenze
Das Absenden eines Buchungsformulars kann eine Buchung oder Anfrage auslösen. Es verändert damit nicht nur sichtbare Eingaben, sondern kann auch einen Vorgang im Unternehmen starten. Für einen ersten Pilot sollte dieser Schritt klar von der Vorbereitung getrennt bleiben.
| Aktion | Beispiel | Wirkung auf den Zustand | Geeigneter Pilotumfang |
|---|---|---|---|
| Verfügbarkeitsabfrage | Freie Termine anzeigen | Liest Ergebnisse, keine Buchung | Ein Terminangebot abfragen |
| Formularvorbereitung | Reisedaten in Felder eintragen | Ändert sichtbare Eingaben | Ein Formular mit begrenzten Angaben vorbereiten |
| Tatsächliches Absenden | Buchung verbindlich übermitteln | Kann Geschäftsvorgang auslösen | Im ersten Pilot nicht automatisch absenden |
Diese fünf Kriterien helfen, einen passenden Vorgang auszuwählen:
- Der Vorgang wiederholt sich regelmäßig.
- Sein Zweck lässt sich klar benennen.
- Die erforderlichen Eingaben sind klar abgegrenzt.
- Das Ergebnis ist für Menschen sichtbar.
- Die möglichen Auswirkungen bleiben begrenzt.
Wenn sich die Geschäftswirkung einer Aktion nicht in einem Satz erklären lässt, ist sie für den ersten Pilot zu weit gefasst.
Zugriff mit Permissions Policy und Iframes steuern
Ein Werkzeug darf nicht automatisch in jedem eingebetteten Seitenkontext ausgeführt werden. Die Permissions Policy legt fest, welche Website-Kontexte WebMCP-Werkzeuge verwenden dürfen.
Standardmäßig gilt die Richtlinie für „self“. Sie erlaubt Werkzeuge in der Top-Level-Seite und in gleich-originären Kontexten, nicht aber automatisch in Cross-Origin-Iframes. Eine Herkunft, auch Origin genannt, umfasst Schema, Hostname und Port.
Standardzugriff auf derselben Herkunft
Die Top-Level-Seite ist die direkt aufgerufene Seite im Browserfenster. Ein gleich-originäres iframe gehört zur selben Herkunft wie diese Seite. In diesen Kontexten kann die standardmäßige Einstellung Werkzeuge zulassen, sofern keine weitere Richtlinie den Zugriff einschränkt.
Das ist für Seiten wichtig, die Funktionen in eingebetteten Bereichen darstellen. Die Richtlinie betrachtet dabei nicht allein, ob ein Element auf der Seite sichtbar ist. Entscheidend ist, zu welcher Herkunft der eingebettete Inhalt gehört und welche Erlaubnis für ihn gilt.
Cross-Origin-Iframes ausdrücklich freigeben
Ein Cross-Origin-iframe lädt Inhalte von einer anderen Herkunft. WebMCP-Werkzeuge sind dort standardmäßig gesperrt. Soll dieser eingebettete Inhalt Werkzeuge bereitstellen, kann die einbettende Seite die Freigabe über allow="tools" am iframe-Element ausdrücken.
Testen Sie die tatsächlich verwendeten Einbettungen in diesen drei Kontexten:
- Top-Level-Seite mit WebMCP-Werkzeug.
- Gleich-originäres iframe mit WebMCP-Werkzeug.
- Cross-Origin-iframe mit ausdrücklichem allow="tools".
Prüfen Sie die iframe-Freigabe gezielt am tatsächlichen Einbettungsort, statt sie pauschal auf alle Einbettungen auszuweiten.
Vorbereitung und verbindliche Buchung trennen
Ein Agent kann ein Buchungsformular vorbereiten, ohne die Buchung bereits verbindlich abzuschließen. Die Vorbereitung kann Angaben sichtbar in Felder einsetzen, während der abschließende Versand beim Nutzer bleibt.
Bei einer Buchungsanfrage prüft der Nutzer die sichtbaren Angaben und entscheidet anschließend über den nächsten Schritt. Die Anwendung muss den tatsächlichen Abschluss in ihrem sichtbaren Ablauf sichern. Ein Bestätigungsfeld in der Antwort eines Werkzeugs meldet einen Zwischenstand, erzwingt aber nicht selbst die Freigabe.
WebMCP-Werkzeuge können für sensible Aktionen wie einen Kauf eine Nutzerbestätigung anfordern. Diese Anforderung ist ein Hinweis im Ablauf, aber kein Ersatz für die Kontrolle der Anwendung. Ein Werkzeug kann einen vorbereiteten Schritt melden, ohne dass daraus schon eine verbindliche Übermittlung folgt.
Vor dem Abschluss sollte der Nutzer drei Handlungen selbst ausführen:
- Die vorbereiteten Angaben prüfen.
- Die erforderliche Datenschutzentscheidung selbst treffen.
- Erst danach selbst absenden.
Der Unterschied muss auch auf der Website sichtbar sein. Eine Schaltfläche zum Prüfen oder Fortfahren darf nicht so wirken, als hätte sie bereits eine Buchung ausgelöst. Die Anwendung muss klar zeigen, welcher Schritt noch aussteht.
Ein Agent kann seine Absicht beschreiben, doch diese Formulierung ändert den Zustand der Anwendung nicht. Die entscheidende Grenze ist die tatsächliche Ausführung der Buchung, nicht die Formulierung des Agenten über seine Absicht.
Formulare barrierefrei und eindeutig gestalten
Ein Feld mit einem zugeordneten Label lässt erkennen, ob dort Name, Telefonnummer oder Wunschtermin eingetragen werden soll. Klare Feldnamen helfen Menschen ebenso wie assistiven Technologien und Agenten, Eingaben richtig zuzuordnen.
WCAG 2.2 ist eine W3C-Empfehlung vom 12. Dezember 2024 und baut auf WCAG 2.1 auf. Sie ordnet Barrierefreiheit den Prinzipien wahrnehmbar, bedienbar, verständlich und robust zu. Ein Formular sollte alle vier Prinzipien im tatsächlichen Buchungsablauf berücksichtigen.
Labels und Fehler verständlich machen
Verwenden Sie echte HTML-Labels, die einem Eingabefeld zugeordnet sind. Ein Label wie „Wunschtermin“ ist aussagekräftiger als ein Platzhalter, der beim Tippen verschwindet. Erklären Sie außerdem, welches Format ein Datum oder eine Telefonnummer benötigt.
Fehlermeldungen sollten das betroffene Feld nennen und den nächsten Schritt verständlich beschreiben. Ein Dialog muss sich nachvollziehbar schließen lassen, auch ohne Maus. So bleiben Inhalte und Bedienelemente in der richtigen Reihenfolge erreichbar.
Layout und Status stabil halten
Ein stabiles Layout hilft, Felder und Schaltflächen wiederzufinden, wenn sich Inhalte aktualisieren. Zeigen Sie den Tastaturfokus klar an. Wichtige Inhalte dürfen nicht nur durch Hover-Effekte erreichbar sein, denn eine Tastatur und viele Touchscreens bieten keinen Hover-Zustand.
„Wahrnehmbar“ bedeutet etwa, dass Hinweise nicht allein über Farbe vermittelt werden. „Bedienbar“ umfasst die Navigation und Aktionen mit der Tastatur. „Verständlich“ betrifft klare Anweisungen und Fehlermeldungen; „robust“ hilft unterschiedlichen Browsern und assistiven Technologien, Inhalte korrekt auszulesen.
Prüfen Sie den vollständigen Buchungsablauf einmal nur mit der Tastatur und achten Sie auf einen jederzeit sichtbaren Fokuszustand.
Datenschutz und BFSG bei Formularen beachten
Ob das BFSG greift, hängt vom Angebot und seiner Einordnung als erfasste Dienstleistung ab. Nicht jede Website und nicht jedes Kontaktformular fällt automatisch unter das Gesetz.
Das BFSG gilt seit dem 28. Juni 2025 und setzt Anforderungen an die Barrierefreiheit bestimmter Produkte und Dienstleistungen um. Dazu zählen unter anderem E-Commerce-Angebote und Online-Dienstleistungen für Verbraucher. Eine reine Präsentationswebsite mit Kontaktformular fällt laut Bundesfachstelle eher nicht darunter.
BFSG: Anwendungsbereich prüfen
Klären Sie, welche Dienstleistung Ihre Website anbietet und ob sie in den Anwendungsbereich fällt. Bei Dienstleistungen sind Kleinstunternehmen mit weniger als 10 Beschäftigten und höchstens 2 Millionen Euro Jahresumsatz ausgenommen. Beide Grenzen müssen für diese Ausnahme erfüllt sein.
Ein Buchungsangebot ist daher anders einzuordnen als eine Website, die ein Unternehmen lediglich vorstellt. Die Funktion eines Formulars und das dahinterstehende Angebot zählen bei dieser Prüfung mit. Vermeiden Sie eine pauschale Aussage, die jede Website gleich behandelt.
Formulardaten auf das Nötige begrenzen
Ein Formular verarbeitet personenbezogene Daten, wenn es etwa Namen oder E-Mail-Adressen übermittelt. Für die Verarbeitung braucht es eine passende Rechtsgrundlage. Pflichtangaben sollten auf jene Daten beschränkt bleiben, die der konkrete Zweck erfordert.
Holen Sie Einwilligungen nicht über vorangekreuzte Kästchen ein. Erklären Sie am Formular den Zweck, die verantwortliche Stelle und die Rechte der betroffenen Person. Diese Hinweise sollten erreichbar und verständlich sein, bevor der Nutzer seine Angaben übermittelt.
Prüfen Sie jedes Formular anhand dieser vier Fragen:
- Welchem Zweck dient die Erhebung?
- Welche Pflichtfelder sind dafür erforderlich?
- Welche Rechtsgrundlage gilt für die Verarbeitung?
- Sind Datenschutzinformationen zu Zweck, verantwortlicher Stelle und Rechten vorhanden?
Dokumentieren Sie für jedes Formularfeld seinen Zweck und klären Sie die Rechtsgrundlage mit der zuständigen Datenschutzverantwortung.
WebMCP-Werkzeuge gegen Missbrauch absichern
Ein WebMCP-Werkzeug kann auch von einem Skript aufgerufen werden und darf deshalb keine Backend-Regel umgehen. Der Aufrufweg ändert nichts daran, was der Server prüfen muss.
Die serverseitige Autorisierung prüft, ob ein Nutzer eine Aktion ausführen darf. Die Eingabevalidierung kontrolliert Form und Inhalt übermittelter Werte. Beide Prüfungen müssen auch bei einem WebMCP-Aufruf auf dem Server laufen.
Backend-Regeln bei jedem Aufruf ausführen
Ein JSON-Schema kann Eingaben strukturieren, ersetzt aber keine fachliche Prüfung. Der Server muss jede Eingabe erneut validieren und für den aktuellen Vorgang autorisieren. CSRF-Schutz ist eine weitere, getrennte Prüfung gegen bestimmte gefälschte Anfragen.
Auch die Verarbeitung sollte nachvollziehbar bleiben. Halten Sie fest, welche Aktion ausgeführt wurde und mit welchem Ergebnis. So lässt sich ein Vorgang untersuchen, ohne dem Browser oder einer Beschreibung des Werkzeugs zu vertrauen.
CSRF, Rate-Limits und Botabwehr getrennt bewerten
Das OWASP CSRF Prevention Cheat Sheet unterscheidet CSRF-Schutz von Botabwehr. Ein CSRF-Token schützt vor bestimmten browserbasierten Anfragen, belegt aber nicht, dass ein Mensch handelt. OWASP führt Formularspam als automatisierte Bedrohung OAT-017.
Ein Rate-Limit begrenzt die Zahl von Aufrufen in einem festgelegten Zeitraum. Ist es nur an eine Sitzung gebunden, kann ein automatisierter Aufrufer durch neue Sitzungen versuchen, die Grenze zu umgehen. Herkunftsinformationen eines Aufrufs können die Nachverfolgung unterstützen, sind aber kein Identitätsbeweis.
| Maßnahme | Schützt vor | Grenze |
|---|---|---|
| CSRF-Token | Bestimmten gefälschten Browseranfragen | Belegt keine menschliche Identität |
| Rate-Limit | Zu vielen Aufrufen im festgelegten Zeitraum | Sitzungsgrenzen lassen sich durch neue Sitzungen umgehen |
| Serverseitige Validierung | Unzulässigen oder fehlerhaften Eingaben | Ersetzt keine Autorisierung oder Botabwehr |
Ein Captcha oder ein Bestätigungsdialog kann Teil eines Schutzkonzepts sein, reicht allein aber nicht gegen automatisierte Anfragen. Bewerten Sie Schutzmaßnahmen nach dem jeweiligen Risiko, statt eine einzelne Kontrolle für alle Angriffe einzusetzen.
Halten Sie den Aufrufkontext im Datensatz fest, ohne ein Herkunftslabel als Identitätsnachweis zu behandeln.
Aufwand und Grenzen vor dem Start einschätzen
Ein einfaches Formular lässt sich meist leichter anbinden als ein Ablauf mit dynamischen Abhängigkeiten und vielen Sonderfällen. Der technische Aufwand wächst, wenn bestehende Funktionen oder Abläufe angepasst werden müssen.
Wichtige Einflussfaktoren sind die Komplexität des Formulars, vorhandene JavaScript-Logik, die Zahl der Sonderfälle und nötige Änderungen an der Anwendung. Ein überschaubarer Ablauf mit wenigen Abhängigkeiten braucht meist weniger Anpassungen als ein verzweigter Prozess.
WebMCP ist vor allem für Browserabläufe gedacht, bei denen ein Mensch im Prozess bleibt. Unbeaufsichtigte Abläufe in Headless-Browsern liegen außerhalb dieses Schwerpunkts. Planen Sie den Einsatz deshalb nicht so, als wäre ein Agent ein Ersatz für jeden Browserprozess.
Eine neue Werkzeugbeschreibung macht eine unklare Nutzerführung nicht verständlicher. Wenn ein Formular bereits für Menschen schwer zu bedienen ist, kann die zusätzliche Schnittstelle diese Schwäche nicht beheben. WebMCP verspricht auch keinen direkten SEO-Rankingvorteil.
Ein lokaler Dienstleister in Siegburg kann ein Buchungs- oder Anfrageformular als mögliches Einsatzfeld prüfen. Das ist aber nicht automatisch nötig: Ein gut verständlicher Ablauf über die bestehende Website kann für das Unternehmen bereits genügen.
Bauen Sie den ersten Versuch nicht auf einen unbeaufsichtigten Headless-Ablauf, wenn der vorgesehene Prozess einen Menschen im Browser einschließt.
Einen WebMCP-Pilot testen und kontrolliert ausrollen
Beginnen Sie mit dokumentierten Testfällen für den normalen Formularweg und den WebMCP-Aufruf. Ein klarer Testplan zeigt, ob beide Wege die erwarteten Eingaben und Rückmeldungen liefern.
Testen Sie in einem unterstützten Browser mit gültigen und ungültigen Eingaben. Prüfen Sie erfolgreiche sowie fehlerhafte Rückmeldungen. Ein erfolgreicher technischer Aufruf belegt noch nicht, dass ein Nutzer den ganzen Vorgang erfolgreich abschließen kann.
Testfälle für Browser und echte Abläufe
Chrome Lighthouse bietet experimentelle Agentic-Browsing-Audits. Dazu gehören Prüfungen zur WebMCP-Formularabdeckung und zur Gültigkeit eines Schemas. Ein solcher Audit kann technische Hinweise liefern, ersetzt aber keinen Test eines echten Aufgabenablaufs.
Beobachten Sie, ob die Angaben in der richtigen Reihenfolge erscheinen und ob eine Fehlermeldung verständlich weiterhilft. Prüfen Sie auch, ob ein fehlgeschlagener Aufruf einen klaren Zustand zurückmeldet, statt den Nutzer mit einem scheinbar fertigen Formular zurückzulassen.
Fallback und Erfolgskriterien festlegen
Der normale Formularweg sollte auch ohne WebMCP-Unterstützung funktionieren. Legen Sie außerdem fest, wie Sie die Erweiterung zurückbauen können, falls der Pilot nicht wie erwartet arbeitet. So bleibt die Website über die vertraute Oberfläche erreichbar.
Diese fünf Schritte schaffen einen kontrollierten Einstieg:
- Dokumentieren Sie den Formularablauf.
- Legen Sie den Tool-Vertrag fest.
- Testen Sie Browser- und Fehlerfälle.
- Beobachten Sie den Nutzerablauf.
- Prüfen Sie die Rückbauoption.
Bewahren Sie einen Rückweg, mit dem das gewohnte Formular auch ohne WebMCP-Unterstützung weiter funktioniert.
Beziehen Sie bei der Beobachtung sowohl die vorbereiteten Angaben als auch die sichtbaren Rückmeldungen ein. Ein technisch gültiges Schema beantwortet nicht, ob die Website für einen Menschen klar verständlich bleibt. Bewahren Sie einen Rückweg, mit dem das gewohnte Formular auch ohne WebMCP-Unterstützung weiter funktioniert.
Fazit
WebMCP ist dann ein sinnvoller nächster Schritt, wenn eine konkrete Website-Aktion klar beschrieben und kontrolliert vorbereitet werden kann. Ein kleiner Pilot passt am besten zu einem verständlichen Ablauf, den Menschen weiterhin selbst nutzen und prüfen können.
Für ein Unternehmen zählt nicht allein, dass ein Agent ein Formular bedienen kann. Die Website sollte auch ohne zusätzliche Werkzeuge verständlich bleiben und eine passende Anfrage ermöglichen.
Häufige Fragen
Ist WebMCP schon in allen Browsern verfügbar?
Nein, WebMCP ist nicht in allen Browsern verfügbar. Chrome führt die Funktion ab Chrome 149 als Origin Trial ein, während die W3C-Arbeit als Entwurf geführt wird. Prüfen Sie für ein Projekt, ob der vorgesehene Browser und Agent die benötigten Funktionen unterstützen. Ein funktionierender Prototyp in einem Browser garantiert keine Unterstützung in anderen Browsern.
Muss eine Website für WebMCP neu gebaut werden?
Nein, eine Website muss für WebMCP nicht automatisch neu gebaut werden. Ein gut strukturiertes HTML-Formular kann deklarativ beschrieben werden, sodass die vorhandene Oberfläche erhalten bleibt. Komplexe dynamische Abläufe können zusätzliche JavaScript-Logik oder Änderungen an der Anwendung erfordern. Entscheidend ist, wie viel bestehende Formularlogik der Agent aufrufen muss.
Kann ein KI-Agent eine Buchung ohne menschliche Freigabe abschicken?
WebMCP kann bei sensiblen Aktionen eine Nutzerbestätigung anfordern, doch die Anwendung muss den finalen Schritt selbst wirksam absichern. Ein Rückgabewert des Werkzeugs allein verhindert keine verbindliche Übermittlung. Der sichtbare Ablauf sollte dem Nutzer ermöglichen, Angaben zu prüfen und selbst abzusenden. So bleibt die tatsächliche Ausführung von der Vorbereitung getrennt.
Ist WebMCP dasselbe wie MCP?
Nein, WebMCP und MCP sind nicht dasselbe. WebMCP stellt Werkzeuge im Browserkontext einer Website bereit, die ein Agent nach dem Aufruf dieser Seite verwenden kann. MCP ist der allgemeinere Ansatz für strukturierte Verbindungen von KI-Anwendungen zu Werkzeugen und Daten. Die Begriffe hängen zusammen, beschreiben aber nicht denselben Einsatzkontext.
Welche Daten sollte ein Buchungsformular abfragen?
Ein Buchungsformular sollte nur Angaben abfragen, die für den konkreten Zweck erforderlich sind. Name oder E-Mail-Adresse sind personenbezogene Daten und benötigen eine passende Rechtsgrundlage für ihre Verarbeitung. Ein Feld sollte nicht allein deshalb verpflichtend sein, weil es technisch leicht ergänzt werden kann. Erklären Sie außerdem, wozu die Angaben gebraucht werden.
Schützt ein CSRF-Token ein WebMCP-Formular vor Bots?
Nein, ein CSRF-Token ist kein allgemeiner Schutz vor Bots. CSRF-Schutz richtet sich gegen bestimmte gefälschte browserbasierte Anfragen und weist nicht nach, dass ein Mensch handelt. Automatisierter Formularspam braucht eine gesonderte Bewertung. Rate-Limits können Aufrufe begrenzen, reichen aber allein ebenfalls nicht für jeden Schutzbedarf aus.
Verbessert WebMCP direkt das Google-Ranking?
Ein direkter Rankingvorteil durch WebMCP ist nicht belegt. Die Schnittstelle kann Agenten den Zugriff auf strukturierte Website-Aktionen erleichtern, ersetzt aber keine eigenständige Arbeit an Inhalten oder technischer Qualität. Verständliche Inhalte und barrierefreie Bedienung bleiben wichtige Grundlagen für Menschen. Betrachten Sie WebMCP daher als mögliche Funktion, nicht als SEO-Abkürzung.
Unterstützung bei Ihrer Website?
Wir sind Webdesign Siegburg. Im Erstgespräch klären wir Ihr Vorhaben, und Sie erhalten einen kostenlosen, unverbindlichen Entwurf.
Kostenlosen Entwurf anfragen